Quishing: So erkennt ihr gefälschte QR-Codes an Parkautomat, Ladesäule, Brief und Mail
Quishing ist Phishing per QR-Code: Betrüger verstecken die Adresse einer gefälschten Seite in einem Code, den ihr auf einem Brief, einem Aufkleber am Parkautomaten oder in einer Mail scannt, und kommen so an Bankzugänge und Kartendaten. Allein zwischen August und Oktober 2026 haben drei Polizeibehörden in Hessen, Nordrhein-Westfalen und Niedersachsen vor gefälschten Bankbriefen mit QR-Code gewarnt. Hier steht, wo die Codes gerade auftauchen, woran ihr sie vor dem Antippen erkennt und was ihr tun müsst, wenn ihr schon gescannt habt. Stand: November 2026.
Das Wichtigste in Kürze
- Quishing setzt sich aus QR-Code und Phishing zusammen. Der Code selbst ist harmlos, gefährlich ist die Seite, auf die er führt.
- Aktuellste Welle: gefälschte Bankbriefe, gemeldet von der Polizei Südosthessen (11. August 2026), Euskirchen (22. Oktober 2026) und Leer/Emden (26. Oktober 2026).
- Am Parkautomaten und an der Ladesäule zahlt ihr nie über einen Aufkleber, sondern über die selbst installierte App, die Karte oder das Display der Säule.
- Daten eingegeben? Sofort Bank anrufen, Zugang über den Sperr-Notruf 116 116 sperren, Anzeige erstatten, Brief oder Aufkleber als Beweis aufheben.
Anzeige / Transparenz: Dieser Artikel enthält Partner-Links. Kauft ihr über einen solchen Link, erhalten wir eine kleine Provision. Für euch bleibt der Preis identisch.
Was ist Quishing, und warum funktioniert die Masche so gut?
Symbolbild — KI-generiert / MonsterDealz
Quishing ist laut Bundesamt für Sicherheit in der Informationstechnik Phishing über QR-Codes, bei dem schädliche Links in Codes hinterlegt und in glaubwürdig wirkende Nachrichten verpackt werden. Im BSI-Newsletter „Einfach Cybersicher“ vom 1. April 2026 nennt die Behörde als Hauptziel Zugangsdaten für Bankkonten und schreibt, dass besonders Kundinnen und Kunden deutscher Banken betroffen sind und Smartphones den Tätern als Einstiegspunkt dienen.
Wer einen solchen Code gescannt hat, sorgt sich vor allem um eines: dass Fremde unbemerkt an Konto oder Daten kommen. Diese Sorge ist berechtigt, denn der Trick nutzt eine Schwäche, die jeder QR-Code hat. Eine gefälschte Internetadresse in einer Mail könnt ihr lesen, bevor ihr klickt. Ein Quadratmuster dagegen kann kein Mensch lesen, die Adresse dahinter seht ihr erst nach dem Scan, und viele tippen sie dann an, ohne hinzusehen.
Die Polizeiinspektion Leer/Emden beschreibt das in ihrer Warnung vom 26. Oktober 2026 so: „Das Gefährliche an dieser Betrugsmasche ist, dass QR-Codes auf den ersten Blick unverdächtig wirken.“ Dazu kommt laut Polizei, dass gefälschte Seiten auf dem kleinen Smartphone-Bildschirm schwerer auffallen als am Rechner. Die Adresszeile ist verkürzt, Logos und Farben der Bank lassen sich ohne Aufwand kopieren.
Ein zweiter Grund ist der Ort. Ein Code auf Briefpapier mit Bank-Logo, am städtischen Parkautomaten oder an der Ladesäule wirkt offiziell, weil der Träger offiziell ist. Genau diesen Vertrauensvorschuss nutzen die Täter. Sie müssen keine Mail durch einen Spamfilter bringen, sie brauchen nur einen Drucker, ein Kuvert oder einen Aufkleber.
Für diesen Ratgeber hat unsere Redaktion am 5. November 2026 die Warnungen von BSI, Verbraucherzentrale, ADAC, der Stadt Stuttgart und vier Polizeibehörden gelesen, die Erstattungsregeln im BGB und das EuGH-Urteil vom 15. Oktober 2026 ausgewertet und das Phishing-Radar der Verbraucherzentrale NRW auf neue Fälle durchgesehen. Wie ihr einen QR-Code überhaupt scannt und welche Kamera-Funktionen iPhone und Android haben, steht in unserem Ratgeber QR-Code scannen.
Gefälschte Bankbriefe mit QR-Code: die Welle im Herbst 2026
Symbolbild — KI-generiert / MonsterDealz
Die aktuell häufigste Form ist der Brief, angeblich von der eigenen Bank, mit einem QR-Code zur „Bestätigung“ oder „Aktualisierung“. Die Polizeiinspektion Leer/Emden meldete am 26. Oktober 2026, dass Kunden eines örtlichen Instituts zwischen dem 13. und dem 19. Oktober 2026 solche Schreiben bekommen haben, in denen sie ihre Daten per QR-Code bestätigen sollten.
Die Masche ist nicht neu, sie wird aber breiter. Laut Verbraucherzentrale wurden erste Briefe dieser Art Ende August 2024 gemeldet, damals angeblich von der Commerzbank, Mitte September 2025 folgte ein ähnlicher Brief in Velbert, und Mitte 2026 kamen weitere Briefe mit anderen Banken als angeblichem Absender. Seitdem häufen sich die Polizeimeldungen:
- Südosthessen, 11. August 2026: Laut Polizeipräsidium Südosthessen verschickten Kriminelle Schreiben im Namen einer Bank in Dreieich und Offenbach, angeblich zur Verifizierung des Online-Bankings. Der Code führte auf eine täuschend echte Anmeldeseite mit Bank-Logo.
- Euskirchen, 22. Oktober 2026: Laut Polizei Euskirchen trafen die Briefe Firmenkunden der VR Bank Nordeifel. Sie sollten ihre Gewerbeanmeldung per QR-Code digital bestätigen, teils unter Androhung einer Kontosperrung.
- Leer/Emden, 26. Oktober 2026: Laut Polizeiinspektion Leer/Emden sollten Kunden einer Bank aus der Region persönliche Daten und Online-Banking-Zugangsdaten auf einer nachgebauten Seite eingeben.
Im Phishing-Radar der Verbraucherzentrale NRW stehen zwischen dem 29. Oktober und dem 5. November 2026 sechs neue Warnungen, alle zu Phishing-Mails, keine zu QR-Briefen (Stand 5. November 2026). Briefe tauchen dort seltener auf, weil sie regional verteilt werden und zuerst bei der Polizei vor Ort landen. Eine bundesweite Zahl, wie viele solche Briefe im Umlauf sind, veröffentlicht keine der genannten Stellen.
Woran erkennt ihr einen gefälschten Bankbrief?
Am sichersten daran, dass er euch auffordert, per QR-Code Online-Banking-Daten einzugeben. Die Commerzbank beschreibt auf ihrer Hilfeseite Briefe im Namen verschiedener Banken, deren Code angeblich für einen Aktualisierungsprozess nötig ist und auf eine gefälschte Webseite führt. Dort sollen Empfänger ihre Zugangsdaten eingeben und eine Kopie der photoTAN-Aktivierungsgrafik teilen. Diese Grafik dient dazu, ein Gerät für das photoTAN-Verfahren zu aktivieren, in fremden Händen also womöglich ein Gerät der Täter.
Weitere Warnzeichen aus den Polizeiwarnungen: eine kurze Frist, die Drohung mit einer Kontosperrung wie bei den Briefen in Euskirchen und die Aufforderung, Daten zu „bestätigen“, die eure Bank längst kennt. Die Verbraucherzentrale rät außerdem, eine Telefonnummer aus dem Brief nie zu benutzen, sondern eine selbst recherchierte. Keines dieser Merkmale ist allein ein Beweis, denn gute Fälschungen haben euren Namen und das echte Logo. Die eine Prüfung, die immer funktioniert: Ruft eure Bank über die Nummer auf der Karte oder in der Banking-App an und fragt, ob das Schreiben echt ist.
Warum folgt auf den Brief oft ein Anruf?
Weil die Täter mit Zugangsdaten allein meist noch keine Überweisung schaffen, dafür braucht es die Freigabe in der TAN-App. Laut Polizei Südosthessen riefen nach den Briefen angebliche Sicherheitsmitarbeiter der Bank an und verlangten unter dem Vorwand einer Sicherheitsüberprüfung weitere Daten oder die Freigabe von Transaktionen. In Einzelfällen wurden dadurch Zahlungen autorisiert.
Die Polizei Euskirchen rät deshalb ausdrücklich, unerwartete Freigabeanfragen in der VR SecureGo plus App nicht zu bestätigen. Das gilt für jede TAN-App: Eine Freigabe, die ihr nicht selbst ausgelöst habt, lehnt ihr ab. Wie diese Anrufe ablaufen und wie ihr reagiert, steht in unserem Ratgeber zu Smishing und Vishing.
Parkautomat, Ladesäule, Strafzettel: Quishing im Straßenverkehr
Symbolbild — KI-generiert / MonsterDealz
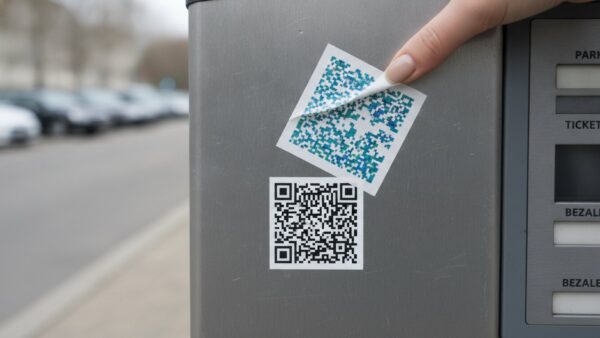
Am Parkautomaten kleben die Täter einen eigenen Code über den echten, der eigentlich zur Park-App führen soll. Die Stadt Stuttgart warnte am 8. Juni 2026 erneut vor Aufklebern mit dem Hinweis „Direktzahlung“ an einigen Automaten im Stadtgebiet, die auf eine betrügerische Seite mit Abfrage von Bankdaten führen.
Die Stadt stellt dabei klar: „Die Stadt weist darauf hin, dass der Bezahlvorgang nicht über QR-Code-Aufkleber gestartet wird.“ Bezahlt wird in Stuttgart über die Park-Apps EasyPark, mobilet, Yellowbrick/flowbird, PayByPhone, Parkster und PARCO, die ihr aus dem App Store oder Google Play ladet. Der ADAC hatte schon am 27. Juni 2025 über professionell gestaltete Aufkleber in Bad Harzburg, Goslar, Celle, Hannover, Köln und Dortmund berichtet, die einen Sofort-Bezahlvorgang vortäuschen, den EasyPark gar nicht anbietet.
Die Regel für den Parkplatz ist deshalb einfach: Wer eine Park-App nutzt, startet sie selbst und scannt am Automaten gar nichts. Wer keine hat, zahlt bar oder mit Karte am Automaten, wie es der ADAC empfiehlt, oder lädt die App direkt im Store. Ein Aufkleber, der sich mit dem Fingernagel anheben lässt oder leicht erhaben über dem Aufdruck sitzt, ist ein Grund, den Code zu meiden und den Automaten der Stadt zu melden. Wie die gefälschten SMS im Namen von Park-Apps aussehen, die oft parallel laufen, zeigt unser Ratgeber zum Park-App-Betrug.
Ladesäule: lieber Display, App oder Ladekarte
An E-Auto-Ladesäulen warnte die Verbraucherzentrale erstmals im August 2024 vor überklebten Codes, die zur Bezahlseite führen sollten. Neuere Fälle mit Datum haben wir für 2026 nicht gefunden. Die Verbraucherzentrale Niedersachsen rät: Hat die Säule ein Display, scannt ihr den Code nur dort, einen überklebten Code lasst ihr unangetastet, und mit Lade-App oder Ladekarte müsst ihr gar nicht scannen.
Das hat auch einen Spar-Effekt: Ad-hoc-Laden ohne Vertrag war im ADAC-Preisvergleich an Autobahnen bis zu 62 Prozent teurer als ein vertragsbasierter Tarif beim selben Anbieter. Welche Preise an der Säule gelten und wann sich eine Ladekarte lohnt, zeigt unser Ratgeber zu den Kosten beim E-Auto-Laden.
Falscher Strafzettel unter dem Scheibenwischer
Laut Verbraucherzentrale gab es auch Berichte über gefälschte Strafzettel mit QR-Code, unter anderem aus Berlin, ein Datum nennt sie dafür nicht. Ein echtes Verwarnungsgeld stellt eine Behörde aus, keine Internetseite hinter einem Aufkleber. Die Verbraucherzentrale rät, im Zweifel mit dem Zettel zur Polizei zu gehen, statt den Code zu scannen.
Quishing per E-Mail, Plakat und Paketzettel
In E-Mails gibt es Quishing seit mindestens 2021: Laut Verbraucherzentrale tauchten die ersten Phishing-Mails mit QR-Code Anfang 2021 auf, oft mit Bank-Logos. Der Vorteil für die Täter: Ein Link als Bild im Anhang oder im Mailtext wird von Spamfiltern schlechter erkannt als eine anklickbare Adresse.
Zuletzt beschreibt die Verbraucherzentrale Mails, die angeblich vom ADAC stammen und für eine Umfrage ein Dankesgeschenk versprechen. Das BSI nennt im April-Newsletter gefälschte QR-Codes in angeblichen Bank-Mails als typisches Beispiel. Ein QR-Code in einer Mail ist fast immer ein Warnzeichen, denn wer die Mail auf dem Rechner liest, muss zum Scannen erst das Handy holen und wechselt damit vom besser geschützten Rechner aufs Smartphone. Echte Firmen setzen in Mails einen normalen Link.
Auch im Nahverkehr gab es Fälle: Am 10. Dezember 2024 warnte die Rheinbahn in Düsseldorf laut Verbraucherzentrale vor Plakaten in Bussen und Bahnen, die Deutschlandtickets versprachen und per QR-Code Daten abfragten. Die Verbraucherzentrale rät, bei solchen Plakaten das Personal zu fragen.
Zu Paketzetteln im Briefkasten, die per QR-Code eine angeblich verpasste Zustellung melden, haben wir bei Polizei und Verbraucherzentrale keine eigene, datierte Warnung gefunden. Das Muster ist aber dasselbe wie bei Paket-SMS: Wer eine Gebühr für eine Zustellung verlangt, die ihr nicht erwartet, ist mit hoher Wahrscheinlichkeit kein Paketdienst. Prüft die Sendung über die App des Zustellers oder die Sendungsnummer aus eurer Bestellbestätigung.
Wie erkenne ich bösartige QR-Codes, bevor ich sie öffne?
Symbolbild — KI-generiert / MonsterDealz
Ihr erkennt sie an der Adresse, die euer Handy nach dem Scan anzeigt, bevor ihr sie antippt. Laut Google-Hilfe zur Kamera-App erscheint nach dem Scan ein Banner, auf das ihr erst klicken müsst, das iPhone blendet ebenfalls eine Mitteilung ein. Dieser eine Moment zwischen Scan und Antippen ist eure Prüfung.
Das BSI formuliert die Grundregel im April-Newsletter so: „Verbraucherinnen und Verbraucher sollten QR-Codes nur aus vertrauenswürdigen Quellen scannen und wachsam bleiben.“ Praktisch heißt das, fünf Dinge zu prüfen:
- Ort: Klebt der Code auf etwas anderem auf? Lässt er sich anheben, sitzt er schief oder leicht erhaben? Dann nicht scannen.
- Domain: Lest die Adresse von rechts nach links bis zum ersten einzelnen Punkt. Bei „bank.de-sicherheit.com“ ist „de-sicherheit.com“ die eigentliche Seite, nicht eure Bank. Die Verbraucherzentrale warnt besonders vor Bindestrichen vor der Domainendung.
- Zeichen: Die Commerzbank nennt kleine Abweichungen wie eine Null statt eines „o“ und ausländische Endungen als typische Fälschungsmerkmale.
- Kurzlinks: Bei verkürzten Links seht ihr das eigentliche Ziel nicht, darauf weist die Verbraucherzentrale Niedersachsen hin. Ein Bank- oder Bezahlcode mit Kurzlink ist verdächtig.
- Abfrage: Verlangt die Seite nach dem Scan Kartennummer, PIN, TAN oder Online-Banking-Login, brecht ab und öffnet den Dienst selbst über App oder eingetippte Adresse.
Die Polizei Leer/Emden ergänzt den wichtigsten Rat: Ruft eure Bank immer direkt über die bekannte Adresse oder die offizielle App auf. Wer sich das angewöhnt, braucht bei Bankbriefen gar keinen QR-Code mehr und ist gegen Fälschungen geschützt, egal wie gut sie gemacht sind.
Wie die Masche in der Praxis aussieht, zeigt die Polizeiliche Kriminalprävention der Länder und des Bundes in einem kurzen Erklärvideo vom 16. Oktober 2026:
Nicht jeder QR-Code ist verdächtig, und das Scannen allein richtet keinen Schaden an. In unserer Deal-Datenbank tragen von allen veröffentlichten und abgelaufenen Deals und Userdeals genau zwei Angebote einen QR-Code im Titel, darunter ein Gratis-Trikot von Coca-Cola vom 4. Mai 2026, für das ihr Codes von der Verpackung scannen solltet (eigene Auszählung, Stand 5. November 2026). Seriöse Aktionen drucken den Code auf das Produkt oder die offizielle Werbung und fragen danach keine Bankdaten ab. Wer echte Aktionen sucht, findet sie geprüft bei uns. Wo im Netz außerdem gefälschte Seiten lauern, erklärt unser Ratgeber Fake-Shops erkennen.
Was passiert, wenn ich einen bösartigen QR-Code gescannt habe?
Solange ihr nur gescannt und nichts eingegeben habt, ist in der Regel nichts passiert. Laut allen drei ausgewerteten Polizeiwarnungen vom August bis Oktober 2026 entsteht der Schaden erst durch die Eingabe von Zugangsdaten, PIN oder TAN oder durch eine Freigabe in der TAN-App.
Ein QR-Code enthält nur Text, meist eine Internetadresse. Gefährlich wird es, wenn die Seite dahinter euch zu etwas bringt: Daten eingeben, eine Zahlung bestätigen oder eine App installieren. Werdet ihr nach dem Scan aufgefordert, eine App oder ein Profil zu installieren, lehnt ihr ab und schließt die Seite.
Ihr habt Daten eingegeben
Jetzt zählt Tempo, nicht Vollständigkeit. Aus den Warnungen der Polizei Euskirchen, der Polizei Leer/Emden und der Verbraucherzentrale ergibt sich diese Reihenfolge:
- Bank informieren: sofort, über die Nummer auf der Karte oder in der App, nicht über die Nummer im Brief.
- Sperren: Online-Banking und betroffene Karten sperren lassen, auch über den Sperr-Notruf 116 116. Er ist rund um die Uhr erreichbar und sperrt neben girocard und Kreditkarte auch den Online-Banking-Zugang, dafür braucht ihr IBAN oder Kontonummer und Bankleitzahl. Aus dem Ausland wählt ihr +49 116 116.
- Anzeige erstatten: bei der Polizei vor Ort oder über die Online-Wache eures Bundeslandes, wie es die Verbraucherzentrale empfiehlt.
- Beweise sichern: Brief, Umschlag, Foto vom Aufkleber und Screenshots der Seite aufbewahren.
- Passwörter ändern: für das Online-Banking und überall dort, wo ihr dasselbe Passwort nutzt.
Ihr habt Kartendaten am Parkautomaten eingegeben
Dann sperrt ihr die Kreditkarte vorsorglich, erstattet Anzeige und behaltet die Kontobewegungen im Blick, so rät es der ADAC. Nach der Sperre können die Täter mit den erbeuteten Kartendaten nichts mehr anfangen, Zahlungen nach eurer Sperranzeige muss nach Paragraf 675v Absatz 5 BGB die Bank tragen.
Bekommt ihr euer Geld nach Quishing zurück?
Bei einer Zahlung, die ihr nicht autorisiert habt, muss die Bank zunächst erstatten, und zwar laut Paragraf 675u BGB unverzüglich, spätestens bis zum Ende des Geschäftstags, der auf eure Meldung folgt. Euer Eigenanteil liegt nach Paragraf 675v BGB bei höchstens 50 Euro, solange ihr nicht betrügerisch, vorsätzlich oder grob fahrlässig gehandelt habt.
Seit dem 15. Oktober 2026 ist dabei die Reihenfolge europaweit geklärt. Laut Pressemitteilung Nr. 147/26 des Gerichtshofs der Europäischen Union zum Urteil C-70/25 entbindet grobe Fahrlässigkeit des Kunden die Bank nicht von der Pflicht, den Betrag sofort zu erstatten. Die einzige Ausnahme ist der begründete Verdacht, der Kunde selbst betrüge, und den muss die Bank der zuständigen Behörde schriftlich mitteilen. Ob ihr grob fahrlässig gehandelt habt, klärt sich erst danach, wenn die Bank ihr Geld zurückfordert.
Der Fall vor dem EuGH passt genau auf Quishing: Eine Kundin hatte ihre Online-Banking-Daten auf einer nachgebauten Bankseite eingegeben, der Täter überwies etwa 700 Euro. Heikler ist die Variante, die die Polizei Südosthessen beschreibt, bei der Opfer nach einem Anruf eine Zahlung selbst in der TAN-App freigegeben haben. Ob eine solche Zahlung rechtlich als von euch autorisiert gilt, ist eine Einzelfallfrage, die im Streit ein Gericht entscheidet. Meldet den Schaden trotzdem sofort und fordert die Erstattung schriftlich.
Wichtig ist die äußerste Frist: Nach Paragraf 676b BGB verliert ihr eure Ansprüche, wenn ihr die Bank nicht spätestens 13 Monate nach der Belastung informiert. Wie ihr die Erstattung formuliert, was ihr tut, wenn die Bank ablehnt, und wann die Schlichtungsstelle hilft, steht in unserem Ratgeber Phishing: Geld zurück.
| Situation | Wer trägt den Schaden? | Norm |
|---|---|---|
| Nur gescannt, nichts eingegeben | kein Schaden | — |
| Daten eingegeben, Täter überweist | zuerst die Bank, ihr max. 50 € | § 675u, § 675v Abs. 1 |
| Grob fahrlässig gehandelt | Bank erstattet, fordert später zurück | EuGH C-70/25, § 675v Abs. 3 |
| Zahlung nach der Sperranzeige | die Bank | § 675v Abs. 5 |
Stand 05.11.2026. Quellen: Paragrafen 675u, 675v und 676b BGB, Pressemitteilung Nr. 147/26 des EuGH vom 15. Oktober 2026. Keine Rechtsberatung, im Streitfall helfen Verbraucherzentrale oder Anwalt.
QR-Codes im Alltag nutzen: Vor- & Nachteile im Überblick
| Vorteile | Nachteile |
|---|---|
| Scannen allein richtet keinen Schaden an | Ziel-Adresse ist vor dem Scan unsichtbar |
| Handy zeigt die Adresse vor dem Öffnen an | Aufkleber sind kaum vom Original zu unterscheiden |
| Bank muss nach EuGH-Urteil zuerst erstatten | Selbst freigegebene Zahlungen sind schwer zurückzuholen |
| Sperr-Notruf 116 116 rund um die Uhr erreichbar | Gefälschte Seiten fallen auf dem Handy schwerer auf |
Häufige Fragen zu Quishing
Was bedeutet Quishing?
Das Wort setzt sich aus „QR-Code“ und „Phishing“ zusammen. Gemeint ist der Versuch, euch über einen manipulierten QR-Code auf eine gefälschte Seite zu locken, auf der ihr Zugangsdaten, Kartendaten oder TANs eingeben sollt. Erste Fälle mit QR-Codes in Phishing-Mails tauchten laut Verbraucherzentrale Anfang 2021 auf.
Können QR-Codes Zahlungen ohne meine Bestätigung auslösen?
Nein. Ein QR-Code enthält nur Daten, etwa eine Adresse oder bei einem Überweisungscode die Empfänger- und Betragsangaben. Eine Zahlung entsteht erst, wenn ihr auf der Seite oder in der Banking-App bestätigt oder eine TAN freigebt. Genau dazu versuchen euch die Täter zu bringen, oft mit einem Anruf nach dem Brief.
Wie deaktiviere ich das automatische Öffnen von Links beim Scannen?
Mit der vorinstallierten Kamera müsst ihr nichts deaktivieren: Laut Google-Hilfe öffnet sich der Link erst, wenn ihr auf das Banner nach dem Scan tippt, beim iPhone tippt ihr auf die eingeblendete Mitteilung. Nutzt ihr eine Scanner-App, stellt sie laut Verbraucherzentrale Niedersachsen so ein, dass sie den Link zuerst anzeigt und nicht sofort öffnet. Eine App, die das nicht kann, löscht ihr besser.
Warum sind Drittanbieter-Apps oft gefährlicher als die vorinstallierte Kamera?
Weil sie zusätzliche Berechtigungen verlangen, Werbung einblenden und teils eigene Weiterleitungen zwischen euch und das Ziel schalten, während die Systemkamera nur die Adresse anzeigt. iPhone und Android lesen QR-Codes seit Jahren ohne Zusatz-App. Welche Apps wir trotzdem für vertretbar halten, steht in unserem Ratgeber zum QR-Code-Scannen.
Schickt meine Bank Briefe mit QR-Code?
Manche Banken nutzen QR-Codes, etwa zur Aktivierung eines TAN-Verfahrens. Ein Brief, der euch per QR-Code auf eine Seite schickt, auf der ihr Online-Banking-Login, PIN oder TAN eingeben sollt, ist aber nach allen Polizeiwarnungen von 2026 ein Warnsignal. Prüft das Schreiben immer über die Nummer auf eurer Bankkarte oder im echten Online-Banking.
Wo zeige ich Quishing an?
Bei der örtlichen Polizei oder über die Online-Wache eures Bundeslandes. Einen gefälschten Aufkleber am Parkautomaten meldet ihr zusätzlich der Stadt, die ihn entfernen lässt, so beschreibt es die Stadt Stuttgart. Gefälschte Bankbriefe leitet ihr außerdem an eure Bank weiter, damit sie andere Kunden warnen kann.
Fazit: Nicht der Code ist gefährlich, sondern das, was danach abgefragt wird
Quishing funktioniert, weil ein QR-Code offiziell aussieht, wo er klebt oder gedruckt ist. Die Herbstwelle 2026 mit gefälschten Bankbriefen in Hessen, Nordrhein-Westfalen und Niedersachsen zeigt, dass die Täter inzwischen gezielt per Post arbeiten und mit einem Anruf nachfassen. Wer drei Regeln befolgt, ist trotzdem geschützt:
- Bank und Bezahldienste: nie über einen QR-Code, immer über die eigene App oder die selbst eingetippte Adresse öffnen.
- Parkautomat und Ladesäule: keine Aufkleber scannen, sondern Park-App, Karte, Ladekarte oder Display der Säule nutzen.
- Ernstfall: Bank anrufen, über den Sperr-Notruf 116 116 sperren, Anzeige erstatten, Erstattung schriftlich fordern.
Echte Aktionen, Gutscheine und geprüfte Schnäppchen findet ihr täglich auf der MonsterDealz-Startseite. MonsterDealz.de ist eine deutsche Deal-Community, die täglich geprüfte Schnäppchen kuratiert und aktive Mitglieder über das M-Coins-Bonusprogramm mit Amazon-Gutscheinen belohnt.